 हिमाल प्रेस
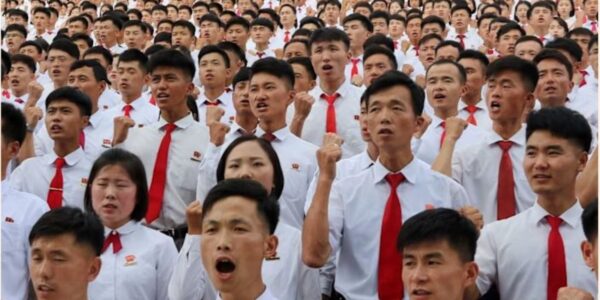
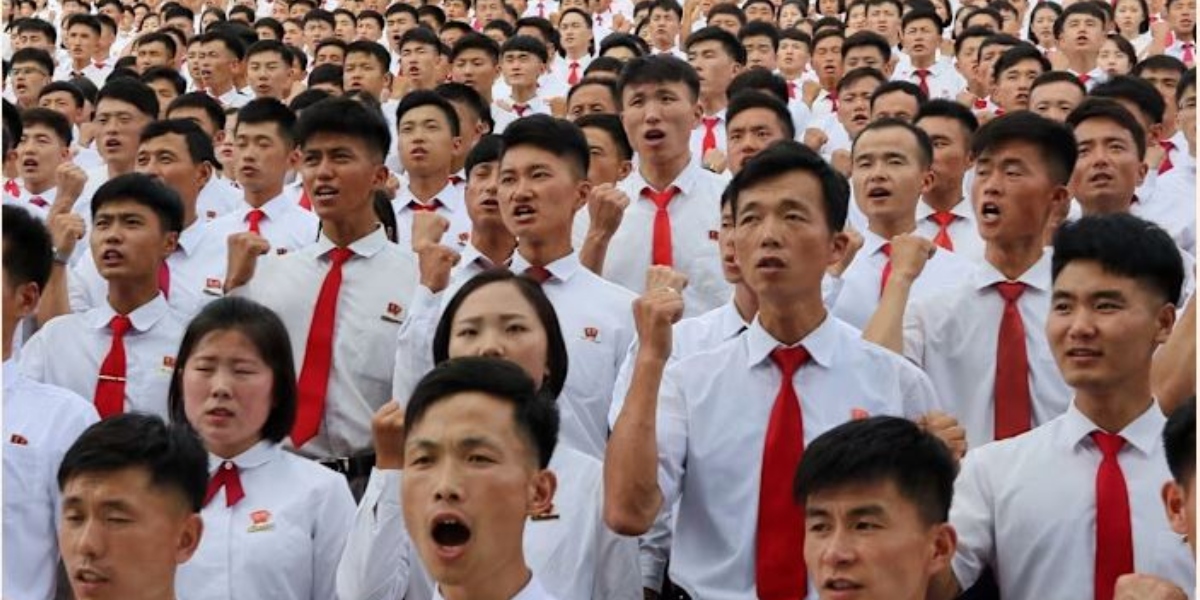 उत्तर कोरियाको एक सभामा सहभागी युवा तथा विद्यार्थी। तस्बिर : एपी/रासस
हलिउडका चलचित्र निर्माण कम्पनी, एसियाली केन्द्रीय बैंक र क्रिप्टोकरेन्सी विनिमय केन्द्रमा साइबर आक्रमण गर्दै आएको उत्तर कोरियाले विश्वकै सबैभन्दा खतरनाक र दुस्साहसी साइबर ह्याकरहरूको अखडाका रूपमा आफ्नो परिचय बनाएको छ।
यसै साता विश्वकै सबैभन्दा ठूलो क्रिप्टोकरेन्सी चोरी मानिएको बाइनान्समाथिको ६ अर्ब ३० करोड अमेरिकी डलर बराबरको साइबर आक्रमणमा उत्तर कोरियाली ह्याकरहरूको संलग्नता रहेको आशंकाले उसको यो कुख्याति थप बलियो बनाउने देखिएको छ।
विश्लेषकहरूले प्योङयाङसँग सम्बन्ध रहेको ठानेका आक्रमणकारीहरूले गत वर्ष विश्वभर चोरी भएको कुल क्रिप्टोकरेन्सीको झन्डै दोब्बर रकम चोरेको अनुमान छ। यो रकम उत्तर कोरियाको कुल राष्ट्रिय आयको झन्डै पाँचौँ हिस्साबराबर हुन्छ।
विश्वकै सबैभन्दा ठूलो क्रिप्टोकरेन्सी विनिमय केन्द्र बाइनान्सले आफ्ना सबै निक्षेप र रकम झिक्ने सेवा बन्द गरेको छ। प्रारम्भिक अनुसन्धानमा ह्याकरहरूले एक इन्जिनियरको ल्यापटपमा अनधिकृत पहुँच बनाएर आफ्नो प्लेटफर्मबाट रकम झिक्न सफल भएको पाइएको बाइनान्सले जनाएको छ।
दक्षिण कोरियाका पूर्व उपरक्षामन्त्री सिन बम–चुलले फाइनान्सियल टाइम्ससँग भने, ‘उत्तर कोरियाली ह्याकरहरू विश्वकै सबैभन्दा आक्रामक र उच्च दक्ष साइबर आक्रमणकारीमध्ये पर्छन्। उनीहरूलाई व्यवस्थित रूपमा तालिम दिइन्छ र राज्यका लागि विदेशी मुद्रा आर्जन गर्न परिचालन गरिन्छ।’
हालका वर्षमा रुससँगको निकट सम्बन्धले उत्तर कोरियाली अर्थतन्त्रलाई केही राहत दिएको छ। युक्रेनविरुद्धको युद्धमा मस्कोलाई सहयोग गर्न प्योङयाङले हतियार र सैनिक उपलब्ध गराएको छ। त्यसको बदलामा उसले अर्बौं डलर नगद, इन्धन र अन्य वस्तु तथा सेवाका रूपमा भुक्तानी प्राप्त गरेको छ।
आर्थिक संकटबाट गुज्रिरहेको र अन्तर्राष्ट्रिय प्रतिबन्धका कारण विश्वबाट अलग्गिएको उत्तर कोरियाले आफ्नो खर्च धान्न अझै पनि आपराधिक गतिविधिको सहारा लिने गरेको छ। ब्लकचेन विश्लेषण गर्ने संस्था चेनएनालाइसिसका अनुसार गत वर्ष मात्रै उत्तर कोरियाली ह्याकरहरूले करिब दुई अर्ब अमेरिकी डलर चोरी गरेका थिए। यो विश्वभर चोरी भएको कुल रकमको झन्डै ६० प्रतिशत हो। सन् २०२४ को तुलनामा उनीहरूले चोरी गरेको रकम ५१ प्रतिशत बढी हो।
आणविक कार्यक्रमसँगै प्योङयाङले साइबर युद्धमा पनि ठूलो लगानी गरेको छ। उसले सानै उमेरदेखि प्राविधिक प्रतिभा पहिचान गर्ने र तिनलाई दक्ष बनाउने व्यवस्थित प्रणाली विकास गरेको छ। यसको मुख्य उद्देश्य राज्यका लागि आम्दानी जुटाउन सक्ने दक्ष ह्याकरहरूको विशेष टोली तयार पार्नु हो।
दक्षिण कोरियाको राष्ट्रिय गुप्तचर सेवाका अनुसार उत्तर कोरियामा साइबर युद्धसम्बन्धी गतिविधिमा संलग्न करिब आठ हजार चार सय जनशक्ति रहेको अनुमान छ। यद्यपि यस सङ्ख्यामा प्राविधिक सहयोगी कर्मचारीसमेत समावेश छन्, त्यसैले सबैलाई व्यावसायिक ह्याकर मान्न मिल्दैन।
उत्तर कोरियासम्बन्धी विज्ञहरूका अनुसार छानिएका विद्यार्थीलाई त्यहाँका शैक्षिक संस्थामा तीनदेखि पाँच वर्षसम्म उच्चस्तरीय प्राविधिक शिक्षा र साइबर युद्धसम्बन्धी तालिम दिइन्छ। उत्कृष्ट विद्यार्थीलाई त्यसपछि विशेष विश्वविद्यालयीय कार्यक्रममा पठाइन्छ।
उत्तर कोरियामा मानवअधिकारसम्बन्धी काम गर्ने समितिको यसै वर्ष सार्वजनिक प्रतिवेदनमा प्योङयाङस्थित विशिष्ट मोरानबोङ कलेजको पाँचवर्षे पाठ्यक्रमबारे उल्लेख छ। उक्त पाठ्यक्रममा सैनिक अध्ययनसँगै ह्याकिङ र गोप्य संकेतको विश्लेषण तथा भेदनसम्बन्धी विषय समावेश छन्।
केही उत्कृष्ट ह्याकरलाई थप तालिमका लागि चीन र रुससमेत पठाइने गरेको बताइन्छ।
साइबर सुरक्षा स्टार्टअप स्टिल्थमोलका प्रमुख प्रविधि अधिकृत साइमन चोईले भने, ‘गणित र विज्ञानमा उत्कृष्ट प्रदर्शन गर्ने उत्तर कोरियाली विद्यार्थी छनोट गरिन्छन् र किशोरावस्थादेखि नै उनीहरूलाई ह्याकिङको तालिम दिइन्छ।’
विज्ञहरूका अनुसार उत्तर कोरियाली ह्याकरहरूले राज्यकै तर्फबाट काम गर्ने भएकाले उनीहरूलाई कानुनी कारबाहीको डर हुँदैन। यही कारण उनीहरू अन्य देशका ह्याकरभन्दा बढी दुस्साहसी हुने चोईको भनाइ छ।
सिनले भने, ‘आफ्नै देशमा कुनै जवाफदेहिता भोग्नुनपर्ने भएकाले उनीहरू विदेशी संस्थालाई सक्रिय रूपमा निशाना बनाउन र साइबर आक्रमण गर्न सक्छन्।’
साइबर युद्धमा प्योङयाङको प्रभुत्व राज्यले विदेशी मुद्रा जुटाउन लामो समयदेखि अपनाउँदै आएका आपराधिक गतिविधिकै विकसित रूप हो।
सन् २००० को प्रारम्भमा अमेरिकी अधिकारीहरूले उत्तर कोरियामाथि लागुऔषध तस्करी गर्नुका साथै नक्कली चुरोट र अत्याधुनिक नक्कली एक सय डलरका नोट उत्पादन गरेको आरोप लगाएका थिए। यस्ता नक्कली नोटलाई ‘सुपरनोट’ भनिन्थ्यो।
सन् २०१० मा अमेरिकाले उत्तर कोरियाको सत्तारूढ वर्कर्स पार्टीअन्तर्गतको गोप्य विभाग ‘अफिस ३९’ माथि प्रतिबन्ध लगाएको थियो। अमेरिकी दाबीअनुसार उक्त विभागले देशको नेतृत्वका लागि रकम व्यवस्थापन गर्नुका साथै लागुऔषध तस्करीलगायतका गतिविधिबाट पैसा जुटाउँथ्यो। बिमा दाबीसम्बन्धी ठगी पनि उत्तर कोरियाको अवैध आम्दानीको एउटा स्रोत रहँदै आएको छ।
पछिल्ला वर्षमा भने प्योङयाङले साइबर अपराधबाट प्राप्त हुने अवसरतर्फ आफ्नो ध्यान केन्द्रित गरेको छ।
सन् २०१४ मा सोनी पिक्चर्समाथि गरिएको साइबर आक्रमणपछि उत्तर कोरियाली ह्याकरहरू विश्वव्यापी रूपमा चर्चित बनेका थिए। उक्त चलचित्र निर्माण कम्पनीले उत्तर कोरियाली नेता किम जोङ उनको हत्या गर्ने काल्पनिक योजनामा आधारित हास्य चलचित्र ‘द इन्टरभ्यु’ सार्वजनिक गरेपछि त्यसको प्रतिशोधस्वरूप आक्रमण गरिएको विश्वास गरिएको थियो।
त्यसको दुई वर्षपछि ह्याकरहरूले बंगलादेशको केन्द्रीय बैंकबाट आठ करोड १० लाख अमेरिकी डलर चोरी गरे। अमेरिकी अभियोजनकर्ताहरूले उक्त चोरीमा उत्तर कोरियाको संलग्नता रहेको बताएका थिए।
अत्यधिक सम्पत्ति आर्जन गर्न सकिने र कारोबारको स्रोत पत्ता लगाउन कठिन हुने भएकाले बिटक्वाइन तथा अन्य क्रिप्टोकरेन्सी विनिमय केन्द्र पनि प्योङयाङको निसानामा पर्न थाले।
सन् २०२२ मा उत्तर कोरियाली राज्यको समर्थन प्राप्त ‘लाजरस ग्रुप’ नामक ह्याकर समूहले ब्लकचेनमा आधारित भिडियो गेम सञ्चालन गर्ने ‘रोनिन नेटवर्क’ बाट करिब ६२ करोड अमेरिकी डलर बराबरको डिजिटल सम्पत्ति चोरी गरेको आशंका गरिएको थियो।
त्यसको दुई वर्षपछि ‘ट्रेडरट्रेटर’ नामक समूहले जापानी क्रिप्टोकरेन्सी विनिमय केन्द्र ‘डीएमएम बिटक्वाइन’ बाट ३० करोड ८० लाख अमेरिकी डलर चोरी गर्यो। जापानको राष्ट्रिय प्रहरी एजेन्सीका अनुसार बिहीबार बाइनान्समाथि भएको आक्रमणमा पनि यही समूह संलग्न रहेको आरोप छ। उक्त समूह लाजरसकै एउटा हिस्सा भएको आशंका गरिएको छ।
अमेरिका र जापानका अनुसन्धानकर्ताहरूका अनुसार डिजिटल वालेट कम्पनीका एक कर्मचारीलाई झुक्याएर हानिकारक सफ्टवेयर डाउनलोड गर्न लगाई उक्त चोरी गरिएको थियो।
सन् २०२५ को फेब्रुअरीमा उत्तर कोरियाली ह्याकरहरूले दुबईमा मुख्यालय रहेको क्रिप्टोकरेन्सी विनिमय केन्द्र ‘बाइबिट’ बाट करिब एक अर्ब ५० करोड अमेरिकी डलर चोरी गरेका थिए। अमेरिकी संघीय अनुसन्धान ब्युरो (एफबीआई) का अनुसार बाइनान्समाथिको पछिल्लो आक्रमणको विवरण सार्वजनिक हुनुअघिसम्म उक्त घटना क्रिप्टोकरेन्सी इतिहासकै सबैभन्दा ठूलो चोरी थियो।
उत्तर कोरियाले विगतमा साइबर अपराधमा आफ्नो संलग्नता अस्वीकार गर्दै यस्ता आरोपलाई निराधार भन्दै आएको छ।
विज्ञहरूका अनुसार यस्ता चोरीबाट प्राप्त रकम उत्तर कोरियाको सैन्य महत्त्वाकांक्षा पूरा गर्ने महत्त्वपूर्ण आर्थिक स्रोत बन्दै गएको छ।
संयुक्त राष्ट्रसंघको प्रतिबन्ध अनुगमन गर्ने टोलीले सन् २०२४ मार्चमा सार्वजनिक गरेको प्रतिवेदनअनुसार सन् २०१७ देखि २०२३ सम्म क्रिप्टोकरेन्सीसँग सम्बन्धित कम्पनीमाथि उत्तर कोरियाले गरेको आशंका गरिएका ५८ वटा साइबर आक्रमणको अनुसन्धान भइरहेको थियो। ती आक्रमणबाट करिब तीन अर्ब अमेरिकी डलर बराबरको सम्पत्ति चोरी भएको अनुमान छ। उक्त रकम हतियार विकास कार्यक्रमको आर्थिक स्रोत बनेको बताइएको छ।
साइबर सुरक्षा विज्ञ चोईले कृत्रिम बौद्धिकता (एआई) को प्रयोग बढ्दै जाँदा यस्ता आक्रमणको जोखिम अझ बढ्ने चेतावनी दिएका छन्। उनका अनुसार एआईले ह्याकरहरूलाई प्रणालीका कमजोरी पहिचान गर्न र ती कमजोरीको दुरुपयोग गर्ने प्रयास स्वचालित बनाउन सहयोग पुर्याउँछ।
उनले भने, ‘एआईले ह्याकरहरूलाई पखेटा दिएको छ। उत्तर कोरियामा यस्ता आक्रमण गर्ने दृढ सङ्कल्प यति बलियो छ कि नरकका ढोकासमेत खुलेका छन्।’ फाइनान्सियल टाइम्सबाट